网络工程师(19):超级super vlan 网络工程设计
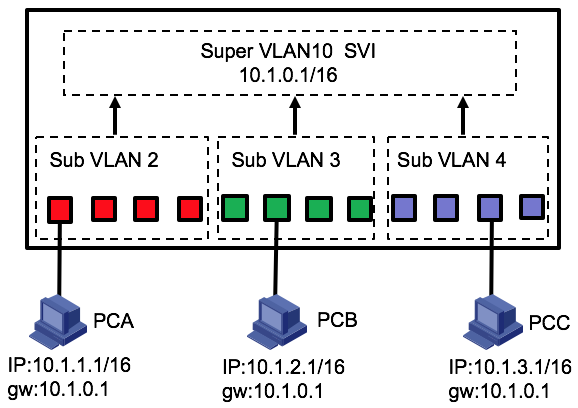
引言\n\n在大规模园区网络或数据中心接入层,常常面临一个矛盾:一方面希望隔离广播域、提高安全性,另一方面又希望节约IP地址、简化网关管理。传统的VLAN划分虽然能隔离广播,但每个VLAN都需要一个独立的IP子网和网关接口,导致IP地址消耗大、管理复杂。超级VLAN(Super VLAN)技术正是为了解决这一矛盾而提出的。本文将深入探讨超级VLAN的原理、设计方法,并结合实际工程案例,给出完整的配置与部署建议。\n\n## 1. 什么是超级VLAN\n\n超级VLAN(也称为VLAN聚合,VLAN Aggregation)是一种将多个子VLAN(Sub-VLAN)映射到一个超级VLAN(Super VLAN)的技术。所有子VLAN共享同一个超级VLAN的网关IP地址和三层接口,但二层广播域仍然相互隔离。\n\n- 超级VLAN:一个逻辑上的三层接口,拥有唯一的IP子网和网关。\n- 子VLAN:实际承载用户流量的二层VLAN,每个子VLAN独立隔离广播。\n\n通过这种设计,可以大幅节省IP地址,因为所有子VLAN只需要一个网关IP;不同子VLAN之间的通信必须经过三层转发(由超级VLAN的网关处理),提高了安全性。\n\n## 2. 超级VLAN的工作原理\n\n### 2.1 地址分配与ARP代理\n\n超级VLAN的网关接口配置一个IP地址(例如192.168.1.1/24)。所有子VLAN内的主机使用该子网内的IP地址,并将网关指向超级VLAN的IP。当子VLANA的主机想要与子VLANB的主机通信时,数据包先发送到网关(超级VLAN接口),网关再根据目的IP查找ARP表,将数据包转发到对应的子VLAN。\n\n由于不同子VLAN的主机处于同一IP子网,它们会直接发送ARP请求询问目的IP的MAC地址。交换机需要开启ARP代理(Proxy ARP)功能,由超级VLAN接口代为回应,告诉源主机目的IP的MAC地址就是网关的MAC,从而将流量引到网关进行三层转发。\n\n### 2.2 三层次要地址\n\n在某些厂商实现中,超级VLAN接口可以配置多个从IP地址,用于与子VLAN内的主机通信,但通常不需要。子VLAN的主机默认网关指向超级VLAN的IP即可。\n\n### 2.3 子VLAN的隔离与通信\n\n子VLAN之间二层完全隔离,广播报文不会跨子VLAN传播。它们之间的通信只能通过超级VLAN的三层接口进行,IT管理员可以在该接口上应用安全策略(如ACL),实现灵活的访问控制。\n\n## 3. 超级VLAN的工程优势\n\n1. 节省IP地址:N个子VLAN共享一个IP子网,无需为每个VLAN划分独立的子网,特别适合大量小规模用户群隔离的场景。\n2. 简化网关管理:只需要维护一个网关IP,减少了配置复杂度和故障点。\n3. 抑制广播风暴:保持子VLAN的二层隔离,同时避免为每个子VLAN配置三层接口。\n4. 增强安全性:子VLAN间通信默认需要经过三层设备,便于实施访问控制。\n5. 灵活扩展:新增子VLAN时,只需将其映射到超级VLAN,无需调整IP规划。\n\n## 4. 设计原则与注意事项\n\n### 4.1 选择合适的交换机\n\n超级VLAN通常需要交换机支持VLAN聚合功能。主流厂商如Cisco(Private VLAN)、华为(Super VLAN)、H3C(Super VLAN)均有实现,但名称和细节略有不同。设计前需确认设备规格。\n\n### 4.2 IP地址规划\n\n超级VLAN接口使用一个子网,所有子VLAN内的主机都从这个子网分配IP。建议合理规划子网大小,以满足所有子VLAN主机数量的总和,并预留余量。\n\n### 4.3 网关与ARP代理配置\n\n确保超级VLAN接口启用ARP代理(也称为本地ARP代理)。在华为设备上,Super VLAN默认开启ARP代理;在Cisco设备上,Private VLAN边缘设备需要配置ip local-proxy-arp。务必检查厂商文档。\n\n### 4.4 子VLAN与端口映射\n\n将接入端口划分到相应的子VLAN中。需要确保超级VLAN和子VLAN的编号规划清晰,避免冲突。每个子VLAN必须显式映射到超级VLAN。\n\n### 4.5 上下游设备互联\n\n与上游路由器或防火墙互联时,通常将超级VLAN接口所在的三层链路配置为普通模式,保证路由可达即可。\n\n### 4.6 安全策略\n\n在超级VLAN的三层接口上应用ACL,控制子VLAN之间的访问,以及子VLAN对外部的访问。默认情况下,超级VLAN允许所有子VLAN间通信,如果有隔离需求,需要通过ACL限制。\n\n### 4.7 高可用性设计\n\n如果使用堆叠或VRRP,需要确保超级VLAN接口的IP地址一致,并正确配置虚拟网关。在两台设备之间同步超级VLAN和子VLAN配置,保证故障切换时流量正常。\n\n## 5. 典型工程案例\n\n场景:某高校宿舍楼接入网络,共有12层,每层有24个房间需要接入。需要隔离每个房间的广播域,但IP地址有限,仅有一个192.168.100.0/24网段可用。传统VLAN需要24×12=288个VLAN和子网,显然无法实现。\n\n解决方案:采用超级VLAN设计。\n\n- 规划超级VLAN:VLAN 1000,IP 192.168.100.1/24。\n- 为每个房间分配一个子VLAN,编号从VLAN 100到VLAN 499(实际使用288个)。\n- 将每个房间的接入交换机端口划分到各自子VLAN中并添加描述。\n- 在每个接入交换机上,配置子VLAN映射到超级VLAN 1000。\n- 核心交换机作为网关,开启超级VLAN的ARP代理。\n\n配置示例(华为):\n\n核心交换机:\n`\nsuper-vlan 1000\n description Dorm-Super-VLAN\n ip address 192.168.100.1 24\n arp-proxy enable\n\nvlan 100\n sub-vlan 1000\n(重复配置VLAN 101~499)\n`\n\n接入交换机:\n`\nport link-type access\n port default vlan 100 //对应房间A\n
如若转载,请注明出处:http://www.yukunduo.com/product/51.html
更新时间:2026-10-09 03:50:58